LOGO 首页 OA教程 ERP教程 模切知识交流 PMS教程 CRM教程 技术文档 其他文档  
 
网站管理员

[点晴永久免费OA]群晖NAS出大事:黑客可远程读写文件

admin
2026年11月20日 16:18 本文热度 676
#安全资讯 [紧急提醒] 群晖 DSM 出现 9.8 分的严重安全漏洞,无需登录即可远程读写 NAS 上的文件。该漏洞位于 OAuth Service 开放认证套件中,该套件被默认安装,若用户无需使用可以直接停用该套件。7.3/7.4 系列修复版本将在今天发布,其他分支版本暂未修复,建议先停套件等待修复。受影响版本及最新修复版本请进入蓝点网查看。

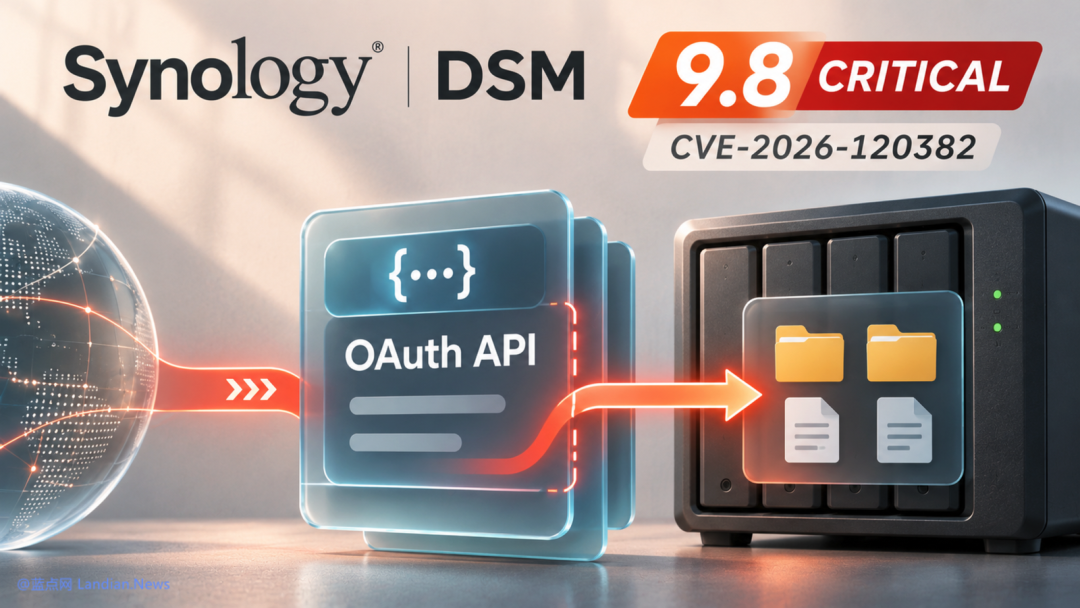
群晖日前发布新安全公告披露评分达到 9.8 分的 CVE-2026-120382 安全漏洞,该漏洞允许攻击者在未经身份验证的情况下直接读写群晖 NAS 上存储的文件。

漏洞涉及群晖 DSM 采用的开放授权 (OAuth) 认证组件,群晖建议用户暂时停用开放认证套件。
​
暂时停用开放认证套件可提高安全性:

目前群晖尚未明确说明漏洞技术细节,不过群晖强调漏洞位于群晖官方套件 OAuth Service 中,该套件用于发起联合身份验证和登录,而且应该是默认安装的基础套件。

由于部分 DSM 版本尚未发布必要的安全更新,所以基于安全考虑,群晖建议暂无修复版本或暂时无法升级的用户直接停掉 OAuth Service 套件以提高安全性。
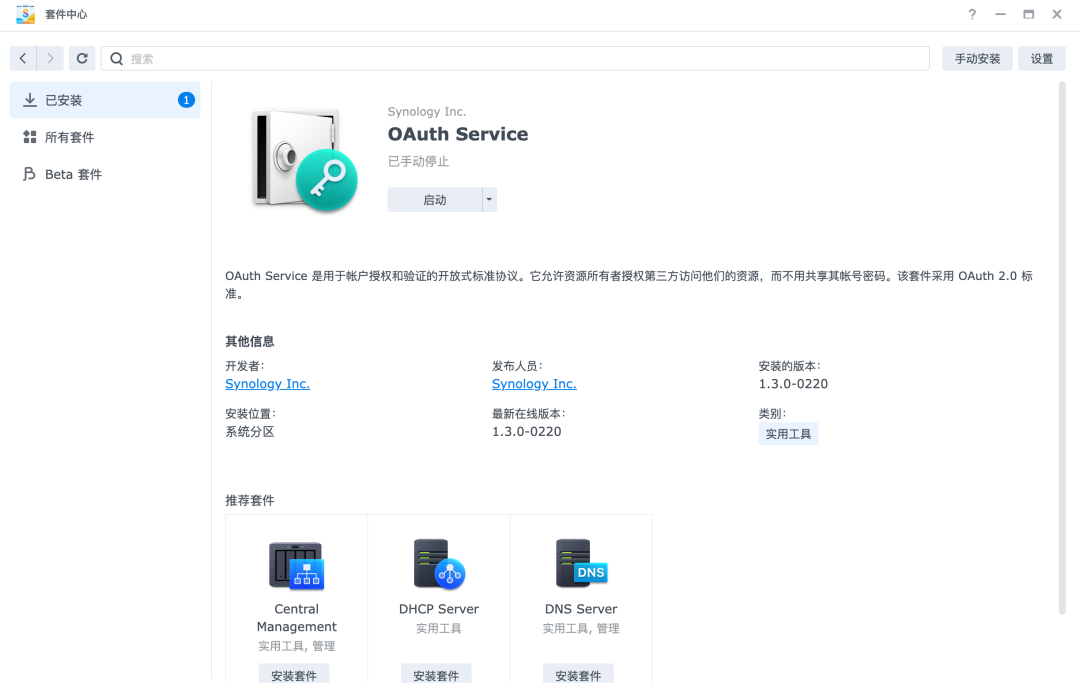
只需要转到群晖 DSM 的套件中心找到该套件将其停用即可,但停用后影响需要使用开放认证功能的登录和服务,企业用户应当检查相关授权设置,避免停用后账号无法使用。

下面是该漏洞的修复情况:
  • DSM 7.4 分支:需升级到 DSM 7.4.1-90080-2 版

  • DSM 7.3 分支:需升级到 DSM 7.3.2-86009-6 版

  • DSM 7.2.2 分支:需升级到 DSM 7.2.2-72806-11 版

  • DSM 7.2.1 分支:需升级到 DSM 7.2.1-69057-14 版

  • DSM 7.1 分支:需升级到 DSM 7.1.1-42962-10 版

  • DSM 6.2 分支:需升级到 DSM 6.2.4-25556-9 版

注意:以上列出的版本并非已经发布,其中 7.3/7.4 系列修复版本将在 11 月 20 日发布;7.1/7.2.1/7.2.2 等修复还在处理中。

截至本文发布时修复更新尚未发布和推送,用户检查不到更新是正常的。

群晖建议 7.2.1/7.2.2 用户直接升级到 7.3.2-86009-6 或更高版本以直接修复漏洞。


阅读原文:点击这里​


该文章在 2026/11/20 16:19:00 编辑过
关键字查询
相关文章
正在查询...
点晴ERP是一款针对中小制造业的专业生产管理软件系统,系统成熟度和易用性得到了国内大量中小企业的青睐。
点晴PMS码头管理系统主要针对港口码头集装箱与散货日常运作、调度、堆场、车队、财务费用、相关报表等业务管理,结合码头的业务特点,围绕调度、堆场作业而开发的。集技术的先进性、管理的有效性于一体,是物流码头及其他港口类企业的高效ERP管理信息系统。
点晴WMS仓储管理系统提供了货物产品管理,销售管理,采购管理,仓储管理,仓库管理,保质期管理,货位管理,库位管理,生产管理,WMS管理系统,标签打印,条形码,二维码管理,批号管理软件。
点晴免费OA是一款软件和通用服务都免费,不限功能、不限时间、不限用户的免费OA协同办公管理系统。
Copyright 2010-2026 ClickSun All Rights Reserved  粤ICP备13012886号-1  粤公网安备44030602007207号